第一章 总则
第一条 为规范信息系统运行维护(以下简称“运维”)服务工作,保障信息系统安全、稳定、高效运行,提升运维服务质量与效率,依据国家相关法律法规及行业标准,结合本单位实际,制定本制度。
第二条 本制度适用于本单位所有信息系统(包括基础设施、应用系统、数据资源、安全设施等)的日常运行维护服务管理,涉及运维服务的组织、流程、内容、考核及安全保障等方面。
第三条 运维服务工作坚持“安全第一、预防为主、集约高效、服务导向”的原则,实行统一管理、分级负责、流程规范、持续改进的管理模式。
第二章 组织与职责
第四条 信息技术部门(或运维管理部门)是信息系统运维服务的归口管理部门,主要职责包括:
(一)制定运维服务管理制度、服务目录及服务级别协议(SLA);
(二)统一调度运维资源,组织协调运维服务实施;
(三)监督运维服务质量,组织考核与持续改进;
(四)建立健全运维服务保障体系与应急预案。
第五条 用户部门(业务需求方)的主要职责包括:
(一)明确业务对信息系统的服务需求,参与服务级别协商;
(二)配合运维服务实施,提供必要的信息与资源支持;
(三)参与运维服务质量的评价与反馈。
第六条 运维服务团队(含自建团队或外部服务商)的主要职责包括:
(一)依据服务目录和SLA提供日常运维服务;
(二)执行运维操作规范,记录运维服务过程;
(三)及时报告与处置运维事件,配合开展应急响应;
(四)定期提交运维服务报告,提出优化建议。
第三章 运维服务内容与流程
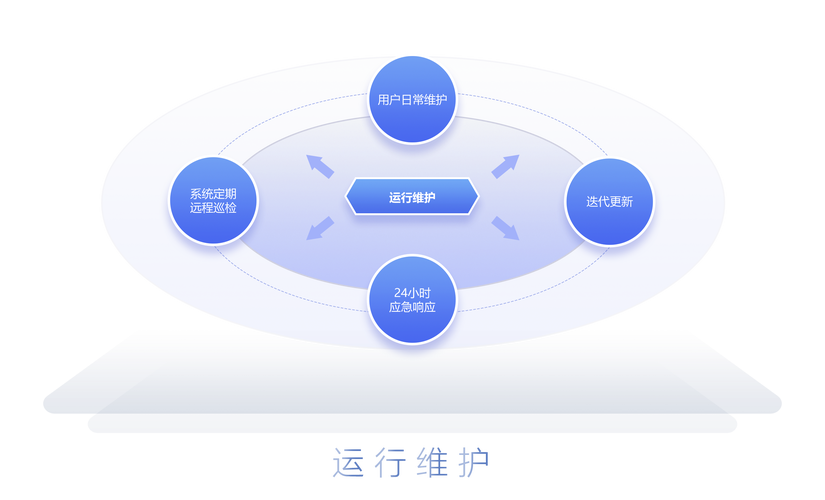
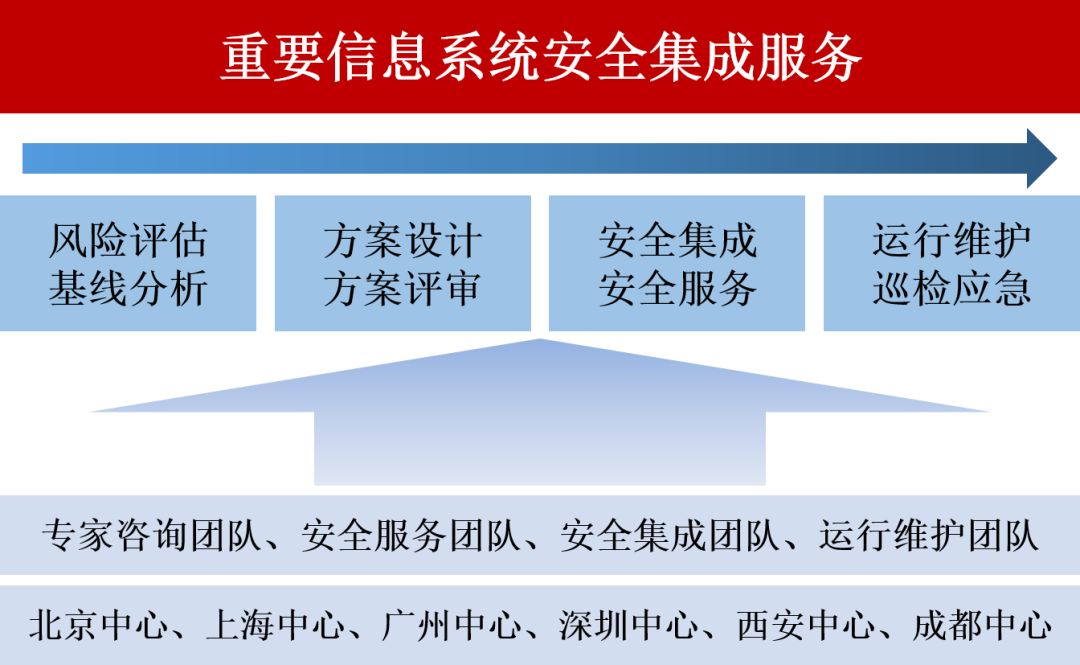
第七条 运维服务内容包括但不限于:
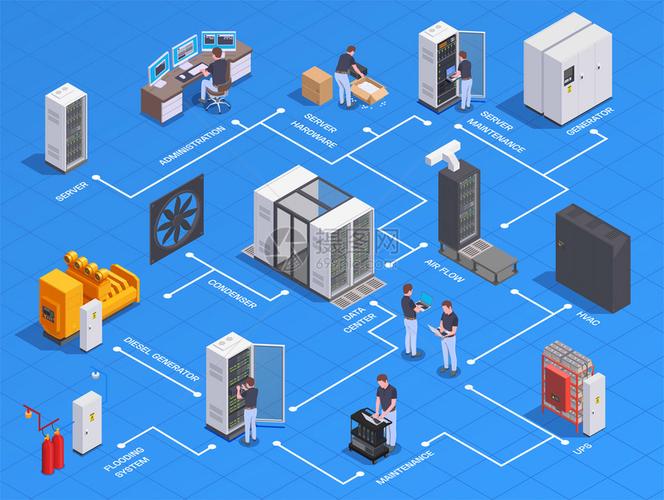
(一)基础设施运维:机房环境、网络、服务器、存储、备份设备等运行监控与维护;
(二)应用系统运维:日常巡检、性能监控、版本发布、配置管理、故障处理等;
(三)数据运维:数据备份与恢复、数据质量核查、数据安全管理;
(四)安全运维:安全策略配置、漏洞扫描与修复、安全事件监控与处置;
(五)桌面与终端运维:终端设备、办公软件及外设的安装、调试与故障排除;
(六)技术支持服务:用户问题受理、咨询解答、操作指导。
第八条 运维服务应基于标准流程实施,主要包括:服务请求管理、事件管理、问题管理、变更管理、发布管理、配置管理及服务级别管理等,确保服务过程可记录、可追溯、可评价。
第九条 运维服务团队应依托运维服务平台(或工单系统)受理服务请求,按照服务级别协议规定的响应时限和解决时限进行处置。一般事件应及时解决;重大事件应立即启动应急响应预案,并按规定上报。
第四章 运维服务质量与考核
第十条 运维服务实行服务级别管理,服务级别协议应明确服务范围、服务时间、响应时限、解决时限、可用性指标、满意度指标等关键内容,并根据业务需求定期评审和更新。
第十一条 建立运维服务报告机制。运维服务团队应定期(月度、季度、年度)编制运维服务报告,全面反映服务量、服务质量、系统运行状况、安全事件、存在问题及改进措施等。
第十二条 定期组织运维服务质量考核与用户满意度调查,考核结果作为运维团队绩效考核及服务商合同履行评价的重要依据。对未达标事项,应分析原因、制定整改措施并跟踪落实。
第五章 安全保障与应急管理
第十三条 运维服务应严格落实信息安全要求:
(一)运维人员须签订保密协议,实行权限最小化管理和操作审计;
(二)运维操作应通过安全通道进行,重要操作实行双人复核;
(三)运维过程中获取的敏感数据须严格保管,不得擅自留存、复制或外传。
第十四条 建立运维应急管理机制,制定信息系统应急预案,明确应急组织、响应流程和处置措施,定期开展应急演练,并及时评估修订预案。发生重大故障或安全事件时,应立即启动应急响应,优先恢复关键业务,并按规定上报。
第六章 附则
第十五条 本制度由信息技术部门(或运维管理部门)负责解释。
第十六条 各相关部门可根据本制度制定实施细则。
第十七条 本制度自发布之日起施行。